Souveraineté des données : définition et 7 questions
L'équipe Ma Synthèse
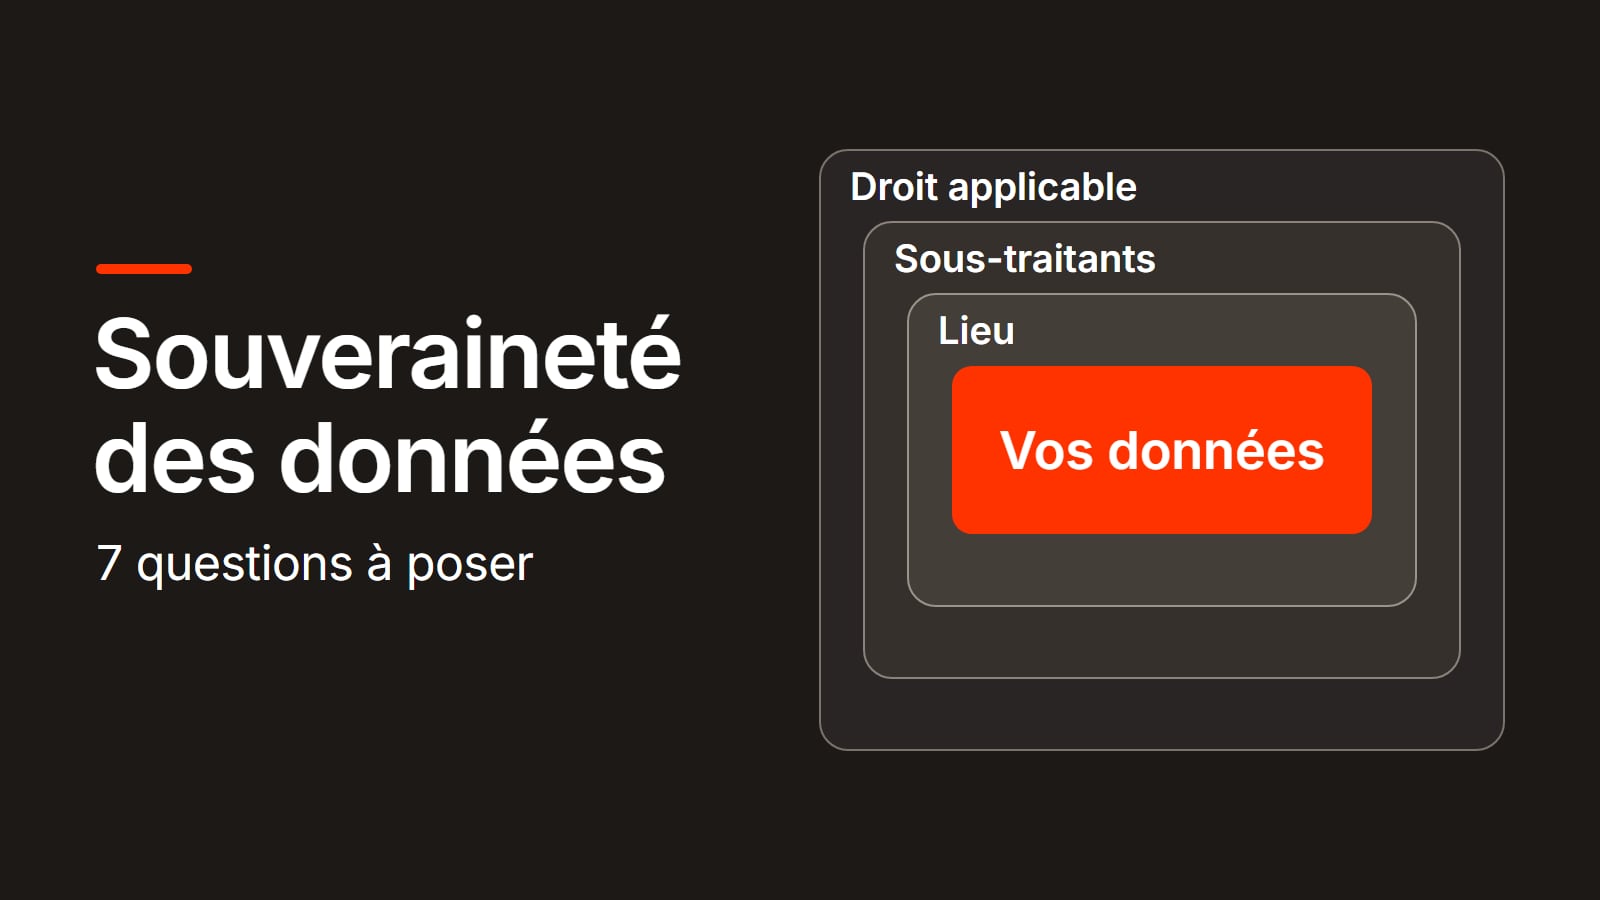
La souveraineté des données désigne le contrôle qu’une organisation garde sur ses données : où elles sont, qui peut y accéder et quel droit peut s’imposer à ceux qui les détiennent. Un hébergement en France ne répond qu’à la première question.
Préparé avec l’aide de l’IA, relu par l’équipe Ma Synthèse. Mis à jour et sources vérifiées le 31 octobre 2026.
En bref. La souveraineté des données ne se limite pas au lieu d’hébergement. Le Cloud Act oblige un fournisseur soumis à la juridiction américaine à livrer, sur demande légale valable, les données qu’il contrôle, où qu’elles soient stockées. L’article 48 du RGPD ne reconnaît la décision d’un juge ou d’une autorité d’un pays tiers que sur la base d’un accord international, sans préjudice d’autres motifs de transfert. Demandez 7 réponses écrites : lieu, sous-traitants, transferts, droit applicable, conservation, entraînement, accès.
Qu’est-ce que la souveraineté des données ?
Au 31 octobre 2026, nous n’avons pas trouvé de définition légale unique : la formule ci-dessus est la nôtre. La Commission européenne en fait un niveau de sa grille pour le cloud, version d’octobre 2025, conçue pour ses appels d’offres, avec des niveaux d’assurance (SEAL) de 0 à 4. Au niveau SEAL-2, le droit de l’Union s’applique, mais des dépendances et un contrôle indirect hors de l’Union subsistent. Sa page du 1er juin 2026 cite 48 critères en huit catégories et ne décrit pas de certification. Une auto-évaluation ne vaut pas un audit.
Le lieu de stockage s’appelle la résidence des données : il ne dit pas à lui seul quel droit s’applique. En France, il ne suffit ni à la qualification SecNumCloud, ni à la souveraineté des données.
Pourquoi la souveraineté des données compte-t-elle pour une réunion ?
Un enregistrement de réunion mêle des voix, des noms, des jugements sur des personnes et des secrets d’affaires, et l’article 28 du RGPD vous demande de ne recourir qu’à des sous-traitants offrant des garanties suffisantes. Ces questions prolongent la vérification d’un outil d’IA validé et ne remplacent pas l’information des participants.
1. Où les données sont-elles stockées, et où sont-elles traitées ?
Demandez quatre lieux : stockage, traitement, sauvegardes et assistance. Pour le Comité européen de la protection des données (EDPB), un accès à distance depuis un pays tiers, même un affichage à l’écran lors d’un dépannage, peut constituer un transfert (14 février 2023).
2. Quels sont les sous-traitants, et que dit le contrat ?
Demandez le nom, l’adresse et le contact de chacun, sous-traitants ultérieurs compris : selon l’avis 22/2024 de l’EDPB (7 octobre 2024), le responsable du traitement devrait en disposer à tout moment.
Le contrat (article 28, paragraphe 3) fixe l’objet, la durée, la nature et la finalité du traitement. Il impose d’agir sur instruction documentée, transferts compris, d’assurer la sécurité, de supprimer ou restituer les données et de permettre les audits.
3. Y a-t-il des transferts de données hors UE, et sur quel fondement ?
Un transfert hors UE exige un fondement du chapitre V du RGPD : décision d’adéquation, garanties appropriées ou, dans des cas limités, dérogation.
Vers les États-Unis, la décision d’adéquation du 10 juillet 2023 (Data Privacy Framework) ne couvre que les organismes certifiés : la CNIL demande de vérifier la liste. Ce fondement reste discuté. La Cour de justice a invalidé les deux décisions précédentes. Le Tribunal de l’Union a rejeté un recours contre celle-ci le 3 septembre 2025, en jugeant le niveau de protection à la date d’adoption. Le pourvoi C-703/25 P, formé le 31 octobre 2025, restait pendant le 31 octobre 2026.
Le 29 juin 2026, la Cour suprême américaine (Trump v. Slaughter) a jugé que le président peut révoquer les membres de la FTC, autorité dont la décision invoquait l’indépendance. Le 31 juillet 2026, l’EDPB a demandé à la Commission d’en examiner l’effet. La décision reste en vigueur tant qu’elle n’est ni retirée ni annulée.
4. Quel droit étranger peut s’imposer au fournisseur ?
Demandez à chaque prestataire s’il relève d’un droit étranger à portée extraterritoriale, Cloud Act ou lois américaines de renseignement, et ce qu’il fait d’une demande. Pour les données non personnelles, l’article 32 du Data Act, applicable depuis le 12 septembre 2025, demande aux fournisseurs de cloud des mesures contre ces accès en cas de conflit de droit.
Qu’est-ce que le Cloud Act ?
Le Cloud Act est une loi américaine du 23 mars 2018. L’article 2713 du titre 18 du Code des États-Unis oblige un fournisseur de communications électroniques ou d’informatique à distance à conserver ou livrer les données de clients qu’il contrôle, aux États-Unis ou ailleurs. Selon le ministère américain de la Justice (avril 2019), la compétence américaine ne se limite pas aux sociétés américaines : pour une société étrangère, elle s’apprécie au cas par cas, selon ses liens avec le pays.
Le Cloud Act prime-t-il sur le RGPD ?
À notre lecture, aucun ne prime sur l’autre : chacun s’applique dans son ordre juridique. L’article 48 du RGPD ne reconnaît une décision d’un pays tiers que si elle est fondée sur un accord international, sans préjudice d’autres motifs de transfert. Pour l’EDPB (4 juin 2025), répondre à une telle demande constitue un transfert, soumis à l’article 6 et au chapitre V, même pour un sous-traitant. Un fournisseur soumis aux deux peut se trouver pris entre eux.
Devant le Sénat, le 10 juin 2025, un responsable de Microsoft France a été invité à garantir sous serment qu’aucune donnée de citoyens français confiée à Microsoft ne serait transmise sur injonction américaine sans l’accord des autorités françaises. Il a répondu : « Non, je ne peux pas le garantir », en ajoutant que cela ne s’était jamais produit et que les demandes infondées sont contestées.
Que change SecNumCloud pour une entreprise privée ?
À notre lecture, rien d’obligatoire : elle peut l’exiger par contrat. Ce référentiel de l’Anssi, en version 3.2 du 8 mars 2022 (section 19.6), plafonne le capital et les droits de vote détenus hors de l’Union (24 % par entité, 39 % au total). Il impose d’informer le client sous un mois de tout changement pouvant affecter sa conformité.
Depuis le décret du 14 avril 2026 et l’arrêté du 12 août 2026, l’État, ses opérateurs et certains groupements d’intérêt public doivent recourir à un service qualifié ou certifié équivalent pour certaines données confiées à un prestataire privé. Deux critères se cumulent : une sensibilité particulière et un risque d’atteinte à l’ordre public, à la sécurité, à la santé, à la vie ou à la propriété intellectuelle. Les projets déjà engagés peuvent obtenir une dérogation. Voir les collectivités territoriales.
5. Combien de temps les données sont-elles gardées, et chez qui ?
Le RGPD ne fixe aucune durée unique. Il limite la conservation au nécessaire (article 5) et impose d’indiquer la durée, ou à défaut les critères qui la fixent (article 13). En fin de contrat, le sous-traitant supprime ou restitue les données, sauf obligation légale. Demandez la durée écrite, le sort des sauvegardes et les copies gardées par chaque prestataire.
6. Les données servent-elles à entraîner des modèles ?
Cela dépend du service. Quand le fournisseur peut réutiliser ce qu’on lui transmet, la CNIL (18 juillet 2024) demande une analyse au cas par cas des données à interdire. Pour un service grand public, elle cite la désactivation de cette réutilisation parmi les garanties.
7. Qui peut lire les contenus, et quelle preuve en avez-vous ?
Demandez qui accède aux contenus et avec quelle trace. Lisez ensuite la portée de la preuve, SecNumCloud compris : le service exact, le périmètre, la date.
Que répond Ma Synthèse à ces 7 questions ?
Exemple valable pour tout fournisseur, nous compris : Ma Synthèse édite ce blog.
- Lieu. Hébergement et sauvegarde chez Scaleway, à Paris. Traitement : nos serveurs à Paris, puis nos prestataires. Assistance : demandez-nous d’où elle intervient. Les outils connectés, comme Notion ou Microsoft Planner, peuvent traiter vos données hors d’Europe.
- Sous-traitants. La politique de confidentialité nomme nos principaux prestataires ; demandez-nous par écrit la liste complète, avec adresses et contacts, et le contrat de sous-traitance.
- Transferts. Pour la transcription et la rédaction, nous ne pouvons pas exclure tout transfert tant que la région de traitement n’est pas imposée à tous nos prestataires. Nous ne publions pas encore leur fondement ; demandez-le par écrit.
- Droit. GETCAAS SARL, qui édite Ma Synthèse, et Scaleway sont des sociétés françaises. Cela ne tranche pas la question, qui dépend des liens de chaque société avec les États-Unis. Nous n’avons pas publié d’analyse prestataire par prestataire ; demandez-nous où nous en sommes.
- Conservation. Par défaut, vos réunions, audio compris, sont sauvegardées jusqu’à 5 ans après l’envoi, à des fins de preuve en cas de litige commercial. Une suppression demandée à hello@masynthese.com est traitée sous 30 jours, sauf nécessité légale ; à la suppression du compte, les données de réunion sont supprimées. Un prestataire peut garder une copie selon ses propres règles : notre demande ne l’atteint pas encore. Dans l’application de bureau, la sauvegarde se désactive ; l’audio et le texte restent envoyés pour le traitement, et les fichiers déjà sauvegardés suivent ce cycle.
- Entraînement. Notre politique l’exclut pour les modèles de Mistral. Pour les autres prestataires, demandez-nous une réponse écrite.
- Lecture et preuves. Envoi par connexion chiffrée. Nos serveurs et nos prestataires d’IA accèdent au contenu pour le traiter. Les liens d’accès aux fichiers stockés sont journalisés ; certaines lectures de nos serveurs, comme un export, ne le sont pas encore. Ma Synthèse n’est certifiée ni ISO 27001 ni SOC 2 et ne revendique pas SecNumCloud.
Questions fréquentes
Qu’est-ce que la souveraineté des données ?
La souveraineté des données désigne le contrôle qu’une organisation garde sur ses données : où elles sont, qui peut y accéder et quel droit peut s’imposer à ceux qui les détiennent. Un hébergement en France ne répond qu’au lieu de stockage.
Le Cloud Act s’applique-t-il aux entreprises françaises ?
Pas du seul fait de leur nationalité. Cette loi américaine de 2018 oblige un fournisseur soumis à la juridiction des États-Unis à livrer, sur demande légale valable, les données qu’il contrôle, où qu’elles soient. Selon le ministère américain de la Justice, cela dépend des liens avec le pays.
Le RGPD impose-t-il d’héberger ses données dans l’Union ?
La page de la CNIL sur les transferts (8 mars 2018) n’énonce pas une telle obligation : un transfert hors de l’Union reste possible avec un niveau de protection suffisant et approprié et un fondement du chapitre V. Faites-le confirmer pour votre cas.
Qu’est-ce que SecNumCloud ?
SecNumCloud est le référentiel de sécurité de l’Agence nationale de la sécurité des systèmes d’information (Anssi) pour le cloud. Il est obligatoire pour l’État, ses opérateurs et certains groupements d’intérêt public, pour des données d’une sensibilité particulière dont la violation peut porter atteinte, par exemple, à l’ordre public.
Peut-on encore transférer des données vers les États-Unis ?
Oui, vers les organismes certifiés au Data Privacy Framework, décision d’adéquation du 10 juillet 2023, ou avec d’autres garanties du RGPD. Un pourvoi contre cette décision reste pendant. Après l’arrêt américain du 29 juin 2026 sur la FTC, l’EDPB a demandé à la Commission d’en examiner l’effet.
Sources
- Code des États-Unis, titre 18, article 2713, 23 mars 2018
- Ministère américain de la Justice, livre blanc, avril 2019
- Sénat, commission d’enquête sur la commande publique, 10 juin 2025
- RGPD (CNIL) : chapitre 2, chapitre 3, chapitre 4, chapitre 5
- Règlement (UE) 2023/2854 (Data Act), articles 32 et 50, 13 décembre 2023
- EDPB, lignes directrices 02/2024, 4 juin 2025
- EDPB, avis 22/2024, 7 octobre 2024
- EDPB, lignes directrices 05/2021, 14 février 2023, point 16 et exemple 11
- EDPB, lettre à la Commission sur l’arrêt Trump v. Slaughter, 31 juillet 2026
- CNIL, cadre général des transferts hors UE, 8 mars 2018
- CNIL, adéquation des États-Unis, 17 juillet 2024
- CNIL, IA générative, 18 juillet 2024
- Cour de justice de l’Union, communiqué n° 106/25, 3 septembre 2025
- Cour de justice de l’Union, fiche de l’affaire C-703/25 P, consultée le 31 octobre 2026
- Faegre Drinker, 17 septembre 2026
- Hunton, 5 août 2026
- Anssi, référentiel SecNumCloud 3.2, 8 mars 2022
- Légifrance, loi du 21 mai 2024, article 31
- Légifrance, décret n° 2026-272 du 14 avril 2026
- Légifrance, arrêté du 12 août 2026, JO du 14 août 2026
- Banque des Territoires, 16 avril 2026
- Commission européenne, cadre de souveraineté du cloud, version 1.2.1, octobre 2025
- Commission européenne, explication du cadre, 1er juin 2026